
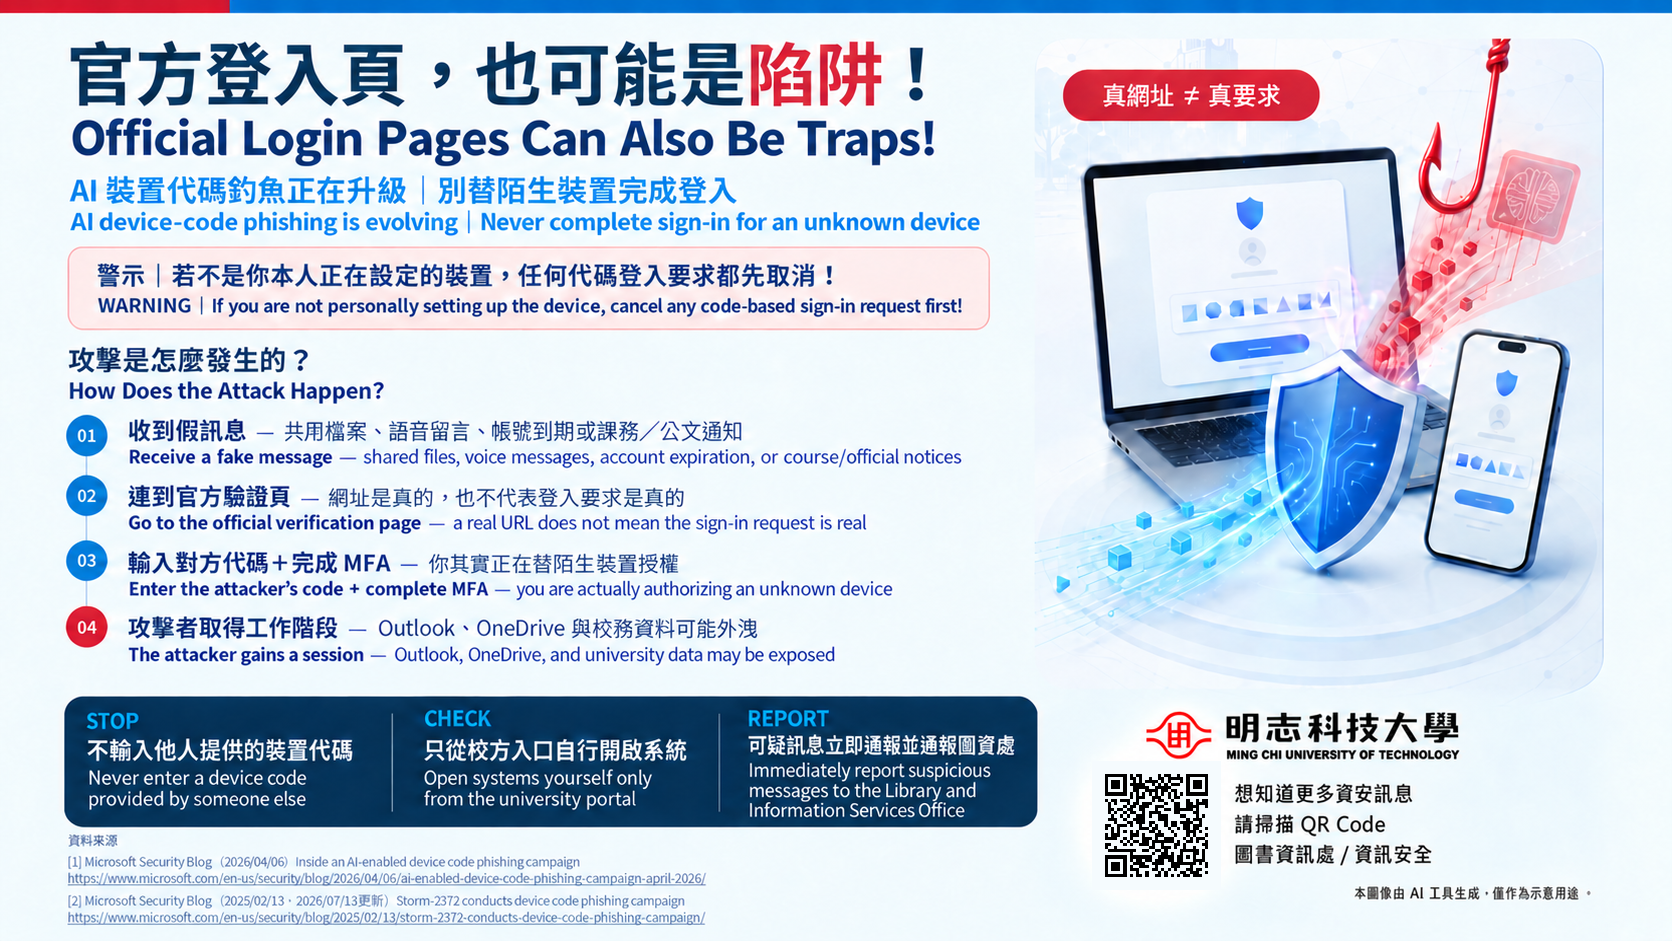
近期攻擊者持續利用 AI 裝置代碼釣魚 手法,假借共用檔案、語音留言、帳號到期、課務或公文通知等名義,寄送假訊息,誘導使用者進行登入。
請特別注意:
真網址 ≠ 真要求
即使您連結至真正的官方驗證頁面,也不代表這次登入要求就是安全的。
若不是您本人正在設定的裝置,任何裝置代碼登入要求都請先取消!
攻擊者可能透過共用檔案、語音留言、帳號到期、課務或公文通知等內容,引導您進行登入。
您可能會被導向真正的官方驗證網站;但請記住,網址是真的,不代表登入要求是真的。
當您輸入攻擊者提供的裝置代碼,並完成多因素驗證(MFA),其實可能是在替陌生裝置授權。
攻擊者取得登入工作階段後,Outlook、OneDrive 及校務資料可能遭未經授權存取或外洩。
請勿依照陌生訊息或他人指示輸入裝置代碼,也不要替不明裝置完成 MFA 驗證。
請由入口網站自行開啟 Outlook、OneDrive 或其他系統,避免直接依循可疑訊息操作。
若您沒有設定新裝置,卻收到裝置代碼登入要求,請立即取消,不要繼續操作。
請保留可疑訊息或截圖,停止後續操作並立即通報,以利進一步確認及處理。
不輸入他人提供的裝置代碼
只從入口網站自行開啟系統
可疑訊息截圖並立即通報
想知道更多資安訊息,請掃描 QR Code。